Zwei kritische Schwachstellen im PHP-Kern zeigen, wie schnell aus einer technischen Sicherheitslücke ein unternehmensweites Risiko werden kann.
Wer seine Software, Versionen und Abhängigkeiten nicht vollständig kennt, verliert wertvolle Zeit bei der Reaktion. Software Asset Management schafft die notwendige Transparenz, um Risiken gezielt zu erkennen und Sicherheitsmaßnahmen wirksam umzusetzen.
⚡PHP2Shell - Eine Sicherheitslücke mit weitreichenden Folgen
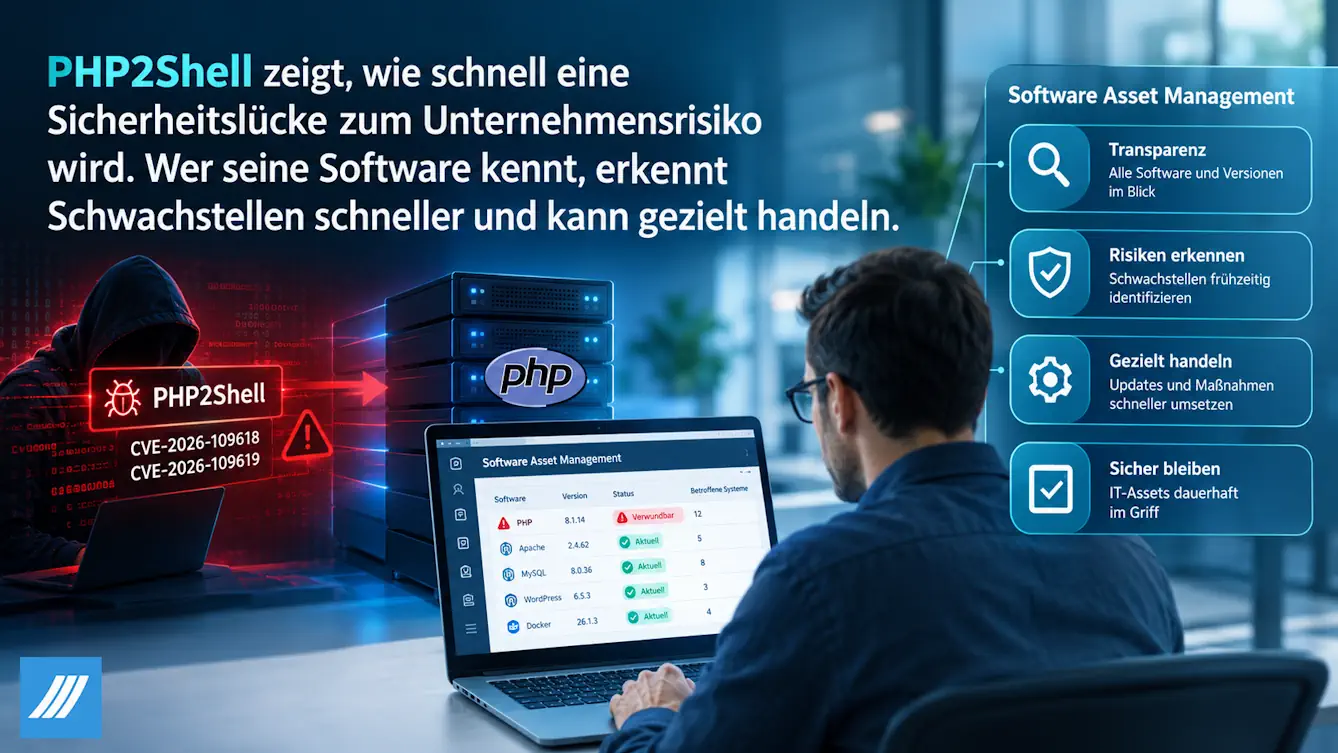
Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken in der PHP-Laufzeitumgebung öffentlich bekannt. Unter der Bezeichnung PHP2Shell werden die Schwachstellen CVE-2026-109618 und CVE-2026-109619 zusammengefasst. Sie können unter bestimmten Bedingungen eine Remote Code Execution (RCE) ermöglichen..
Die Schwachstellen betreffen nicht nur einzelne Webanwendungen, sondern den PHP-Kern selbst. Ursachen sind unter anderem Fehler bei der Speicherverwaltung und der Bereinigung von Anfragen. Dadurch können Angreifer speziell präparierte HTTP-Anfragen nutzen, um Speicherinhalte offenzulegen oder Code mit den Rechten des PHP-Webprozesses auszuführen. Die Sicherheitslücken werden mit einem CVSS-v4.0-Wert von 9,2 als kritisch eingestuft.
Besonders relevant ist, dass die Schwachstelle unterhalb der eigentlichen Anwendung liegt. Selbst eine aktuell gehaltene Webanwendung kann gefährdet sein, wenn die darunterliegende PHP-Laufzeitumgebung eine verwundbare Version verwendet. Auch die Verwendung eines modernen Frameworks oder eine sorgfältige Programmierung schützt nicht vor einer Schwachstelle im PHP-Kern.
Die PHP-Entwickler haben am 21. Oktober Sicherheitsupdates veröffentlicht. Die korrigierten Versionen sind PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Für ältere, nicht mehr unterstützte Versionen sind die jeweils verfügbaren Sicherheitskorrekturen der Distribution oder des Herstellers zu prüfen.
Die Bedrohung ist inzwischen konkret: Sicherheitsforscher haben erfolgreiche Ausnutzungsversuche dokumentiert. Damit ist PHP2Shell nicht mehr nur ein theoretisches Risiko.
💡 Wissenslücke bei PHP2Shell - Kennen Unternehmen Ihre Software und Versionsstände?
Nach Bekanntwerden einer kritischen Schwachstelle beginnt in vielen IT-Abteilungen die Suche: Welche Server verwenden PHP? Welche Versionen sind installiert? Welche Anwendungen hängen davon ab? Und wer ist für die Aktualisierung verantwortlich?
Diese Fragen klingen einfach. In gewachsenen IT-Infrastrukturen sind sie jedoch häufig nur mit erheblichem Aufwand zu beantworten.
PHP kann auf produktiven Webservern, in Content-Management-Systemen, internen Fachanwendungen, Docker-Containern, virtuellen Maschinen oder bei externen Hosting-Dienstleistern eingesetzt werden. Hinzu kommen Test- und Entwicklungsumgebungen, die möglicherweise über längere Zeit nicht aktualisiert wurden.
Eine Liste der bekannten Server reicht deshalb nicht aus. Entscheidend ist, die tatsächlich eingesetzten Softwarekomponenten und ihre Versionen zu kennen.
Typische Herausforderungen sind:
- Unvollständige Inventarisierung: Nicht alle Server, virtuellen Maschinen und Container sind zentral dokumentiert.
- Fehlende Versionsinformationen: Die installierte Software ist bekannt, die genaue Version oder der Patchstand jedoch nicht.
- Unklare Abhängigkeiten: Anwendungen benötigen bestimmte Laufzeitumgebungen, deren Sicherheitsstatus nicht separat erfasst wird.
- Unbekannte Verantwortlichkeiten: Es ist nicht eindeutig geregelt, welches Team eine Anwendung oder einen Server aktualisieren muss.
- Veraltete Systeme: Testsysteme, ältere Fachanwendungen oder Systeme mit langen Wartungszyklen geraten leicht aus dem Blick.
Ohne diese Informationen kann selbst ein gut aufgestelltes Security-Team nicht zuverlässig beurteilen, wo dringender Handlungsbedarf besteht.
👉 Warum ist Software Asset Management die Grundlage für schnelle Reaktionen?
Software Asset Management (SAM) wird häufig mit Lizenzverwaltung, Lizenzkosten und Compliance in Verbindung gebracht. Diese Aufgaben bleiben wichtig. Moderne IT-Sicherheit profitiert jedoch ebenso von einer vollständigen und aktuellen Übersicht über die eingesetzte Software.
Ein strukturiertes Software Asset Management beantwortet nicht nur die Frage, welche Software vorhanden ist. Es schafft auch Zusammenhänge zwischen Software, Versionen, Systemen, Verantwortlichkeiten und dem jeweiligen Lebenszyklus.
Im Fall von PHP2Shell bedeutet das konkret: Die IT muss betroffene PHP-Installationen identifizieren, ihre Einsatzorte nachvollziehen und den erforderlichen Aktualisierungsbedarf priorisieren können.
1️⃣ Softwarebestand vollständig erfassen
Eine zentrale Inventarisierung schafft Transparenz über Server, Betriebssysteme, Anwendungen und installierte Softwarekomponenten. Auch unterschiedliche Betriebsmodelle wie On-Premises, Cloud und virtualisierte Umgebungen sollten berücksichtigt werden.
2️⃣ Versionen und Sicherheitsstände nachvollziehen
Die bloße Information „PHP installiert“ genügt nicht. Erst die konkrete Versionsnummer ermöglicht einen belastbaren Abgleich mit bekannten Schwachstellen und verfügbaren Sicherheitsupdates.
3️⃣ Risiken priorisieren
Ein öffentlich erreichbarer Webserver mit einer verwundbaren PHP-Version benötigt in der Regel eine höhere Aufmerksamkeit als ein isoliertes Testsystem. Für die Priorisierung zählen deshalb neben dem Softwarestand auch Erreichbarkeit, Kritikalität des Systems und mögliche Auswirkungen eines Angriffs.
4️⃣ Verantwortlichkeiten und Abhängigkeiten dokumentieren
Wenn bekannt ist, welche Anwendungen auf einem Server laufen, welcher Fachbereich sie nutzt und wer für deren Betrieb zuständig ist, lassen sich Updates besser planen und umsetzen.
5️⃣ Maßnahmen nachvollziehbar dokumentieren
Ein strukturierter Prozess hält fest, welche Systeme betroffen waren, welche Maßnahmen durchgeführt wurden und wo noch Risiken bestehen. Das erleichtert die interne Abstimmung, die Berichterstattung an die Geschäftsleitung und die Vorbereitung von Audits.
📡 PowerShell Inventory Tool
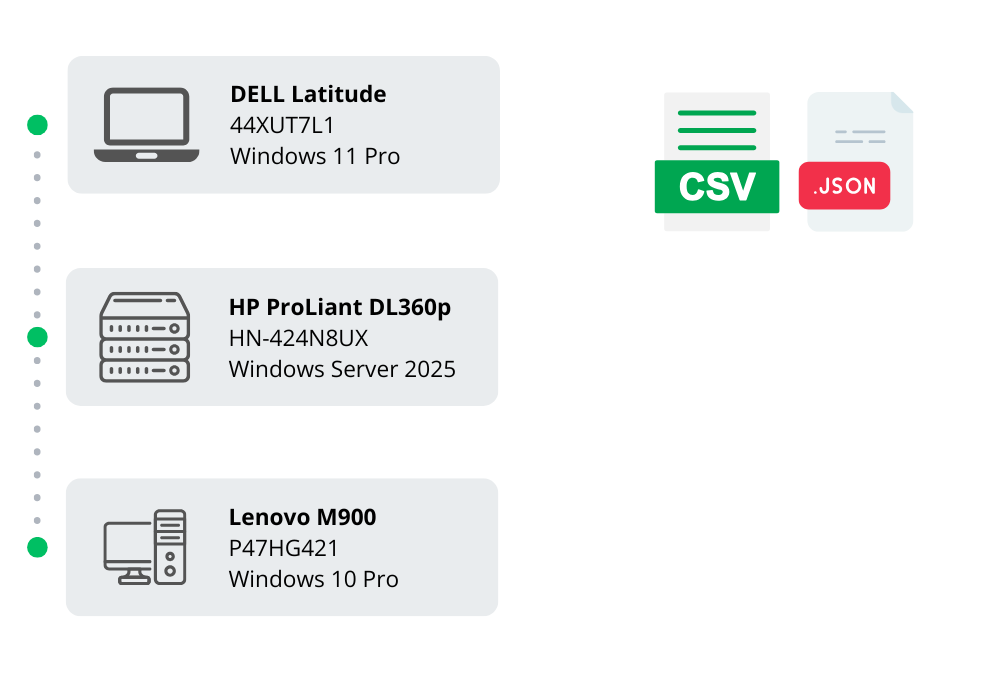
Jetzt unser kostenloses PowerShell Inventory Skript für die Inventarisierung von Windows-Systemen herunterladen.
- 100% kostenlos
- Netzwerkfähig
- Erkennt Hersteller, Modell, Seriennummer und Ausstattung
- Ausgabe als CSV oder im JSON Format
- Vollständig dokumentiert & vielseitig einsetzbar
💡 Vom Softwareinventar zum wirksamen Schwachstellenmanagement - Was ist der besondere Wert von Software Daten?
Ein Softwareinventar allein beseitigt keine Sicherheitslücke. Es bildet vielmehr die Grundlage für einen Prozess, der technische Informationen in konkrete Maßnahmen übersetzt.
Für PHP2Shell bietet sich daher ein klarer Ablauf an:
- Inventarisieren: Alle relevanten Server, Container und sonstigen Systeme mit PHP-Laufzeitumgebungen erfassen.
- Abgleichen: Installierte Versionen mit den offiziellen Sicherheitsinformationen und den verfügbaren Korrekturen vergleichen.
- Bewerten: Internet-Erreichbarkeit, Systemkritikalität und mögliche Auswirkungen berücksichtigen.
- Beheben: Betroffene Installationen aktualisieren oder – falls ein sofortiges Update nicht möglich ist – geeignete vorläufige Schutzmaßnahmen umsetzen.
- Validieren: Nach dem Update überprüfen, ob tatsächlich die korrigierte Laufzeitumgebung verwendet wird und betroffene Prozesse neu gestartet wurden.
- Dokumentieren: Ergebnisse, offene Risiken, Verantwortlichkeiten und nächste Schritte festhalten.
Wichtig ist die Unterscheidung zwischen Software Asset Management und Vulnerability Management: SAM liefert die Bestands- und Kontextdaten. Das Schwachstellenmanagement gleicht diese Daten mit Sicherheitsinformationen ab, bewertet das Risiko und steuert die Behebung. Erst das Zusammenspiel beider Disziplinen ermöglicht eine effiziente Reaktion.
ℹ️ Warum auch indirekte Softwareabhängigkeiten zählen?
PHP2Shell verdeutlicht ein grundsätzliches Problem moderner IT-Infrastrukturen: Unternehmen setzen nicht nur Anwendungen ein, sondern ganze Softwarestapel (Fachbegriffe sind Techstack, Software Bill of Material etc.).
Eine Webanwendung kann beispielsweise aus einem CMS, mehreren Bibliotheken, einem Framework, einem Webserver und einer PHP-Laufzeitumgebung bestehen. Jede dieser Komponenten kann eigene Sicherheitsrisiken mitbringen.
Ähnliches gilt für Container-Images und Drittanbieterprodukte. Eine Anwendung kann nach außen als ein einziges Produkt erscheinen, obwohl sie zahlreiche technische Komponenten enthält. Diese Abhängigkeiten sind im klassischen Hardwareinventar nicht sichtbar.
Deshalb sollte Software Asset Management dort, wo es technisch möglich und für das Risikoprofil relevant ist, über die reine Produktliste hinausgehen. Dazu gehören insbesondere:
- installierte Versionen und Patchstände,
- Softwarekomponenten und Laufzeitumgebungen,
- Zuordnung zu Systemen und Anwendungen,
- Hersteller- und Supportinformationen,
- End-of-Life-Status,
- betriebliche Verantwortlichkeiten.
⭐ Fazit - Sicherheit beginnt mit Wissen über die eigenen Software-Details
Die entscheidende Frage lautet deshalb nicht nur: „Gibt es einen Sicherheitspatch?“ Sie lautet auch: „Wissen wir, wo wir ihn benötigen, welche Systeme betroffen sind und ob die Aktualisierung tatsächlich abgeschlossen wurde?“
Software Asset Management liefert die Transparenz, um diese Fragen zuverlässig zu beantworten. In Verbindung mit Vulnerability Management, Patchmanagement und klaren Verantwortlichkeiten wird aus einer unübersichtlichen Krisenreaktion ein strukturierter Prozess.
Wer seine IT-Assets kennt, kann Risiken schneller bewerten, Maßnahmen gezielter umsetzen und Sicherheitslücken kontrollierter schließen.
Genau darin liegt der strategische Wert eines modernen IT-Asset-Managements: Es macht den Softwarebestand nicht nur verwaltbar, sondern zu einer belastbaren Grundlage für die IT-Sicherheit.